丹麦理工大学遭黑客攻击 或影响20万人
丹麦理工大学数据库遭黑客入侵,自2003年以来的多达20万名师生及合作人员数据或遭泄露,包含身份证号及联系方式。
2026年10月2日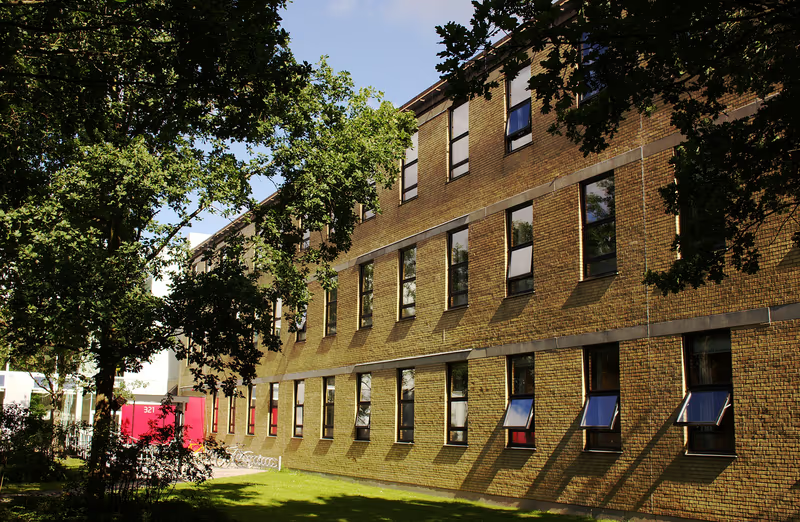 / DANGDI / DANGDI / DANGDI /
丹麦理工大学在周五发布的一份新闻声明中宣布,该校的用户数据库系统遭到了严重的黑客攻击。大量数据已被从系统中下载,受影响的人数可能高达20万名。这次网络安全事件涉及自2003年至今在该校学习、工作或参与合作的所有人员。
根据丹麦理工大学公布的信息,受影响的群体涵盖了现任和历任教职工、学生、到访嘉宾以及其他合作伙伴。黑客通过入侵并控制部分校内个人账号,获取了访问校内数据库系统(DTUBasen)的权限,从而下载了存放在该系统中的大量信息。这意味着过去二十多年间曾使用过该系统的用户数据都可能面临泄露风险。
黑客窃取的数据内容可能包含用户的完整姓名以及丹麦个人身份证号(CPR号码)。对于目前的活跃用户,泄露的信息还可能包括居住地址、个人头像照片以及联系电话。如果用户处于受保护的姓名或地址状态,相关敏感数据也存在被泄露的可能性。目前校方尚无法确认受到具体影响的确切人数以及被下载信息的具体范围。
丹麦理工大学对此事件做出了公开致歉,并表示深表歉意。校方强调,当下的首要任务是评估数据泄露的规模,尽力遏制事件带来的负面影响,并确保所有受影响人群能够及时获得通报和应对指导。针对黑客攻击的幕后主使,校方及丹麦有关部门目前仍在进行调查,并将根据调查进展随时向公众公布最新信息。
校方提醒,由于黑客掌握了大量的真实个人信息和校内身份关联,这可能会使后续的钓鱼邮件、诈骗短信或诈骗电话看起来更加真实和具说服力。曾使用过该数据库系统的用户需要保持高度警惕,特别是在收到涉及校内信息或知道个人隐私细节的陌生来讯时更应加倍小心,切勿透露密码或敏感数据。
对于认为自己可能受影响的人群,校方提出了多项应对措施。用户应立即修改在其他平台上复用的该系统密码,拒绝任何未经授权的登录请求。同时,相关人员可以在丹麦政务网站Borger.dk上为其个人CPR号码设置信用警告功能,以降低身份信息被冒用或滥用的风险。(来源:The Local)